Raport Microsoft Threat Intelligence wskazuje, że grupy hakerskie z Korei Północnej wdrożyły sztuczną inteligencję do swoich rutynowych działań operacyjnych. Wykorzystują one narzędzia AI do przyspieszenia rozpoznania, tworzenia masowych i spersonalizowanych przynęt phishingowych oraz usprawnienia procesów tworzenia złośliwego oprogramowania.
MoEngage skutecznie zintegrowało ponad 400 wewnętrznych REST API jako narzędzia dla agentów za pomocą Amazon Bedrock AgentCore Gateway. Podejście to wyeliminowało potrzebę ręcznej konserwacji serwerów MCP, złożonej konfiguracji sieci oraz ryzyka związanego z wystawianiem usług do publicznego internetu.
Najnowsze raporty wskazują na wzrost ataków typu vishing, w których przestępcy podszywają się pod pomoc techniczną IT w celu uzyskania dostępu zdalnego. Co więcej, napastnicy zaczęli celowo kraść dane uwierzytelniające do asystentów AI, takich jak Anthropic Claude Code, i wykorzystywać narzędzia AI do działań rozpoznawczych wewnątrz organizacji.
IBM udostępniło Granite Switch 4.1.1, poprawkę do swojej modularnej architektury modeli językowych. Aktualizacja wprowadza ulepszony wielojęzyczny model rozpoznawania mowy (ASR) oraz udoskonalony adapter decyzyjny, osiągnięte bez konieczności ponownego trenowania modelu bazowego.
Cisco Talos zidentyfikowało NIK C2 – zaawansowany szkielet złośliwego oprogramowania dla systemu Windows, napisanego w języku Go, który integruje bezpośrednie wywołania API OpenAI. Framework pozwala atakującym na kradzież danych uwierzytelniających, rejestrowanie naciśnięć klawiszy i przemieszczanie się w sieci, jednocześnie analizując skradzione dane w czasie rzeczywistym przy użyciu AI. Złośliwe oprogramowanie próbuje wykorzystać lokalnie skonfigurowane klucze OPENAI_API_KEY na komputerze ofiary, aby sfinansować swoje operacje AI.
Uprawnieni użytkownicy ChatGPT Pro i Business mogą teraz otrzymywać do 500 USD w miesięcznych kredytach API. Korzyść jest powiązana bezpośrednio z Twoją organizacją API.
Agencja CISA zaktualizowała swój katalog znanych luk wykorzystywanych w atakach (KEV), dodając do niego błędy występujące w oprogramowaniu Broadcom VMWare ESX oraz jądrze systemu Linux. Zespoły techniczne powinny priorytetowo podejść do instalacji poprawek, gdyż te podatności są obecnie aktywnie wykorzystywane przez cyberprzestępców.
AWS wprowadziło gotowe kontenery Ray Train Deep Learning (DLC), które integrują biblioteki PyTorch, CUDA, NCCL oraz EFA w jednym przetestowanym obrazie. To podejście pozwala Twojej firmie wdrażać klastry do uczenia rozproszonego na Amazon EKS bez konieczności utrzymywania własnych potoków budowania obrazów czy rozwiązywania złożonych problemów z kompatybilnością sterowników.
AWS zaktualizowało swoje rozwiązanie referencyjne QA Studio, dodając obsługę struktur wielozespołowych. Nowe funkcje obejmują zarządzanie własnością na poziomie aplikacji, automatyczną ocenę stanu testów na podstawie metryk CloudWatch oraz szczegółową kontrolę dostępu opartą na rolach.
Microsoft odnotował 15-krotny wzrost liczby agentów AI w ekosystemie M365 w ciągu ostatniego roku, co wymusza wprowadzenie nowych ram bezpieczeństwa dla CISO. Uwaga skupia się na wdrażaniu rygorystycznej kontroli tożsamości i głębokiej obserwacji, aby zapobiegać ryzykom związanym z niezarządzaną autonomią AI.
Google zaprezentowało Gemini 4 Carbon, nowy, wydajny model zaprojektowany do zaawansowanych zadań inżynieryjnych i cyberbezpieczeństwa. Model wykazuje znakomite wyniki w wykrywaniu podatności, tworzeniu bezpiecznych poprawek oraz długoterminowym wnioskowaniu, przy jednoczesnym wzmocnieniu odporności na ataki typu prompt injection.
Firma NVIDIA wprowadziła Nemotron 3.5 Transcribe, model o otwartych wagach, sterowany za pomocą instrukcji, przeznaczony do zamiany mowy na tekst, diaryzacji mówców i tłumaczeń. Model wykorzystuje hybrydową architekturę Mamba-Transformer, osiągając wiodącą w branży wydajność przy zaledwie 4 miliardach aktywnych parametrów.
AssemblyAI wprowadziło AssemblyAI-TTS-1, model zamiany tekstu na mowę (TTS) stworzony dla agentów głosowych. Oferuje opóźnienia poniżej 100 ms, bibliotekę 4000+ głosów oraz natychmiastowe klonowanie głosu w cenie 15 USD za 1 mln znaków.
Naukowcy zaproponowali LOTUS, strukturę do wykrywania halucynacji, która wykorzystuje multilinieową dekompozycję niskiego rzędu do wyodrębniania sygnałów z ukrytych warstw LLM. Analizując szczytowe aktywacje i wzorce międzywarstwowe, metoda ta skuteczniej identyfikuje błędne odpowiedzi niż obecne techniki oparte na poolingu.
Deweloperzy mogą teraz egzekwować określone wytyczne dotyczące bezpieczeństwa treści bezpośrednio w zapytaniach API do modeli Grok. Dodając tablicę guidelines do zapytań Chat Completions lub Responses, można kontrolować sposób obsługi treści typu NSFW, przemocy oraz wulgaryzmów.
Google wprowadziło interfejs wiersza poleceń (CLI) dla Gemini API, zaprojektowany jako bezstanowe narzędzie bez zewnętrznych zależności dla programistów.
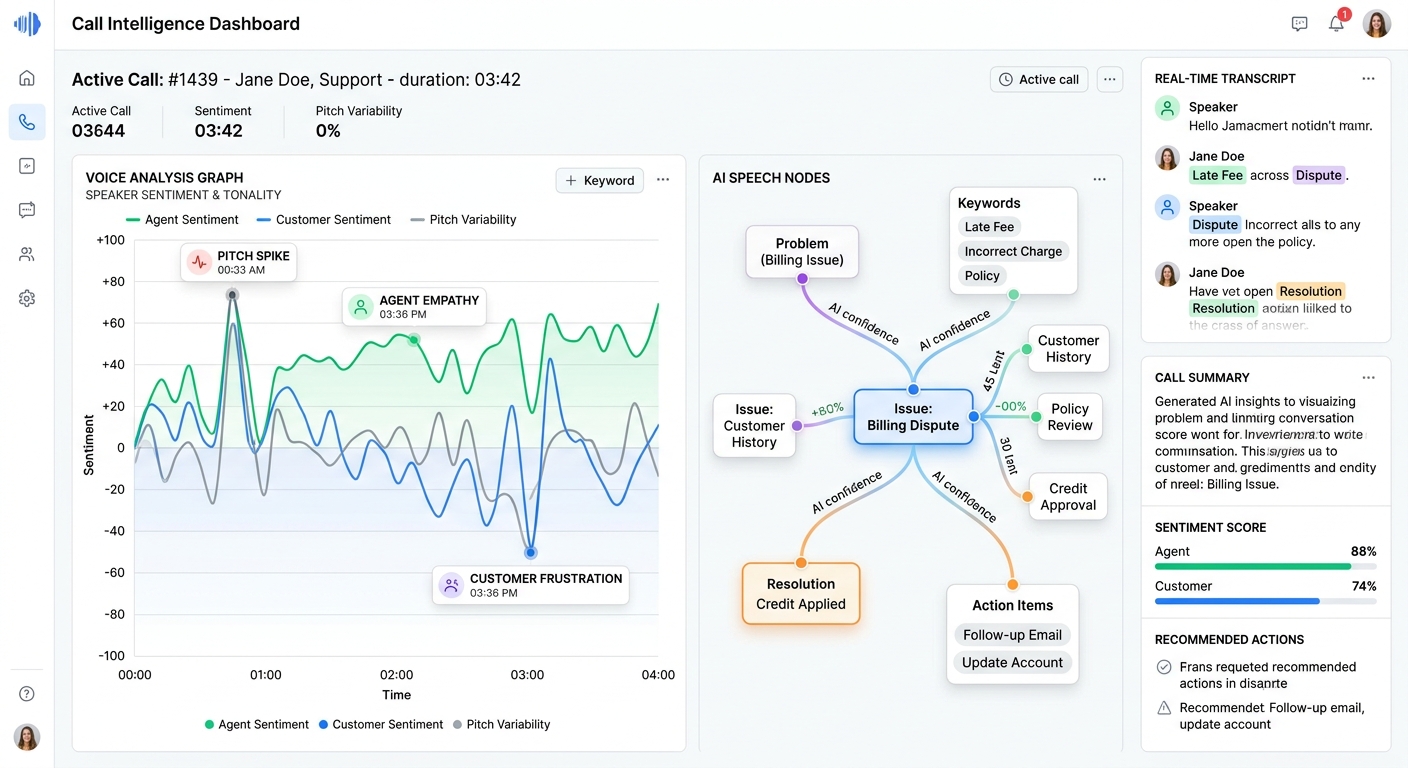
Uruchomiono platformę, która transkrybuje każdą rozmowę telefoniczną, ocenia ją według własnych kryteriów jakości Twojej firmy i przekłada wyniki na wskaźniki KPI konsultantów oraz plan coachingu. Łączy się z centralami 3CX, Asterisk, XCALLY, Genesys Cloud, Avaya i Cisco i obsługuje rozmowy po litewsku, łotewsku i angielsku.
Firma Mitsubishi Electric wydała aktualizacje bezpieczeństwa usuwające liczne luki w kilku produktach do automatyki przemysłowej, w tym w pakiecie GENESIS64 i ICONICS Suite. Usterki te mogą umożliwić atakującym wykonywanie dowolnego kodu, obejście uwierzytelniania lub wywołanie odmowy usługi (DoS).
Google Project Zero przeanalizowało porównanie systemów opartych na LLM (BigSleep) z tradycyjnymi fuzzerami generatywnymi (Fuzzilli) w kontekście wykrywania luk w silniku JavaScript V8. W ciągu sześciu miesięcy obie metody niezależnie odkryły unikalne błędy, przy szacowanym pokryciu wynoszącym od 25% do 60%.
NVIDIA udostępniła zbiory danych 'Nemotron-Personas' dla Francji i Belgii, mające na celu poprawę dokładności modeli LLM w odniesieniu do regionalnych procedur, demografii i niuansów kulturowych. Aktualizacja dostarcza kompletny przepływ pracy post-treningowej – w tym generowanie danych, dostrajanie LoRA przez NVIDIA NeMo oraz ewaluację – aby pomóc deweloperom przejść od modeli ogólnych do agentów specyficznych dla danej dziedziny.
Google DeepMind wprowadziło Genie 4, multimodalny model świata umożliwiający interaktywne symulacje w czasie rzeczywistym. Model natywnie generuje wideo, dźwięki otoczenia i responsywne dialogi, wykorzystując Gemini 3.8 Flash do utrzymania spójności fizycznej i złożonego wnioskowania.
Google wprowadziło Gemini Robotics Embodied Reasoning 2 (ER 2) w publicznej wersji zapoznawczej na platformie Gemini. Model ten pełni rolę zaawansowanej warstwy poznawczej dla robotyki, zdolnej do planowania, autokorekty zadań oraz zarządzania systemami wielorobotowymi za pomocą instrukcji w języku naturalnym.
Badacze opracowali metodę opartą na algorytmie k-center i wektorach (embeddings), która pozwala wybierać mniejsze, wysoce reprezentatywne podzbiory danych treningowych dla modelu Whisper. Podejście to przewyższa losowe próbkowanie dzięki lepszej reprezentacji różnorodności językowej, co jest szczególnie istotne przy ograniczonych zasobach.
Firma Cloudflare wykryła lukę bezpieczeństwa w silniku wnioskowania SGLang, która powodowała wyciek danych między zapytaniami użytkowników w modelu GLM-5.3. Zapytania przekraczające rozmiar skonfigurowanej pamięci podręcznej KV były błędnie przetwarzane, co prowadziło do generowania odpowiedzi na podstawie danych z sesji innych użytkowników.